易迪希系统通过新版ISO9001/ ISO27001 /ISO20000三项质量体系认证


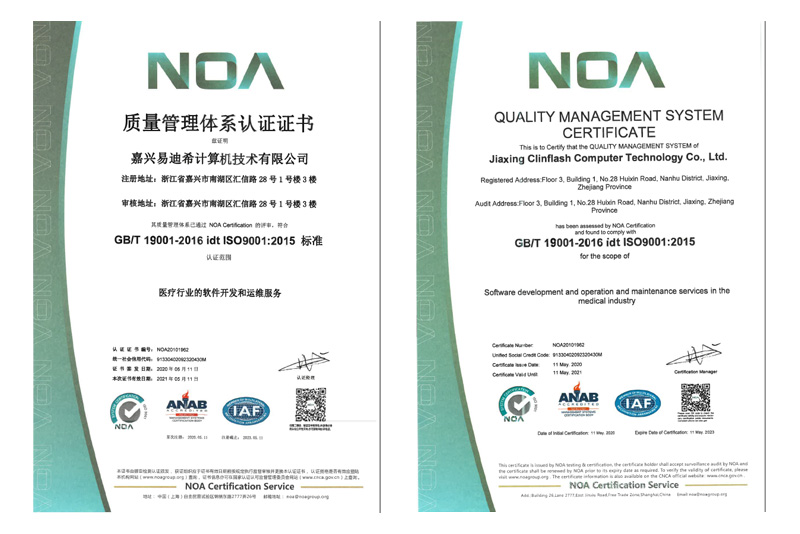
近日,易迪希(嘉兴易迪希计算机技术有限公司)同步通过新版 ISO9001 / ISO20000 / ISO27001三项认证。在历时半个月的现场审核中,认证机构审核专家对易迪希质量方针、质量目标的完成情况以及全过程的控制情况进行了严格审核。此次认证通过是对易迪希质量管理及信息安全体系的认可,也标志着易迪希有能力为客户提供国际水准的产品和支持。
ISO 9001
是对国际上各类优秀企业的质量管理体系共性的总结,是以客户为关注焦点的质量管理的最重要要求,判别其是否具备质量保证和为客户提供高等级服务的能力。此项认证的通过,意味着易迪希已步入规范化、标准化、科学化的现代企业管理轨道。易迪希将在今后的工作中一如既往地严格执行质量管理体系及规章制度,进一步优化和规范各项管理制度,不断提高体系运行的有效性,持续提升易迪希的产品质量,更好的为客户提供优质的产品。
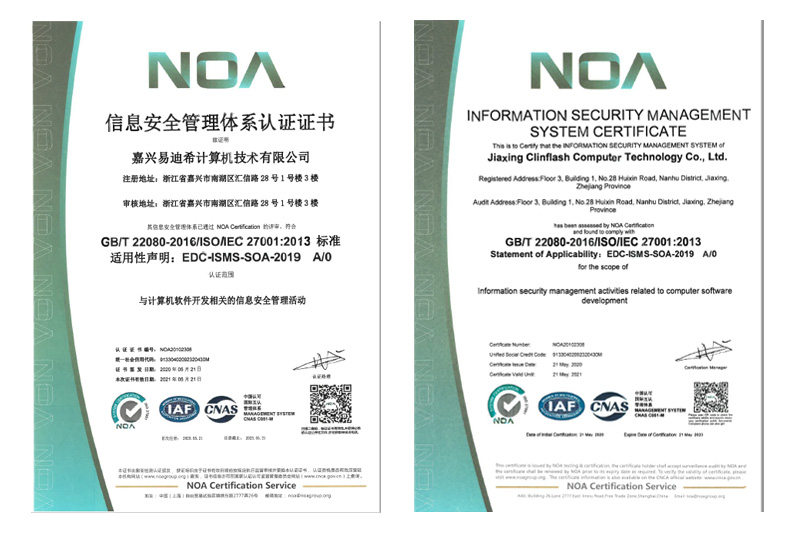
ISO 27001
是基于信息资产信息安全风险管理为核心的体系,是目前国际上最具有代表性的信息安全管理体系标准。近年来,随着在世界范围内,信息化水平的不断发展,临床试验研究等领域对计算机系统的依赖也日益加重,信息安全成为客户最关心的问题之一。易迪希系统获得此项认证的殊荣,不仅是保证公司整体信息安全,保障信息系统的可用性、完整性和保密性,防止信息泄露,维护公司和客户核心利益的重要体现,同时也标志着易迪希系统在信息安全管理水平方面与国际先进水平完全接轨,为易迪希系统进军国际市场铺平了道路。
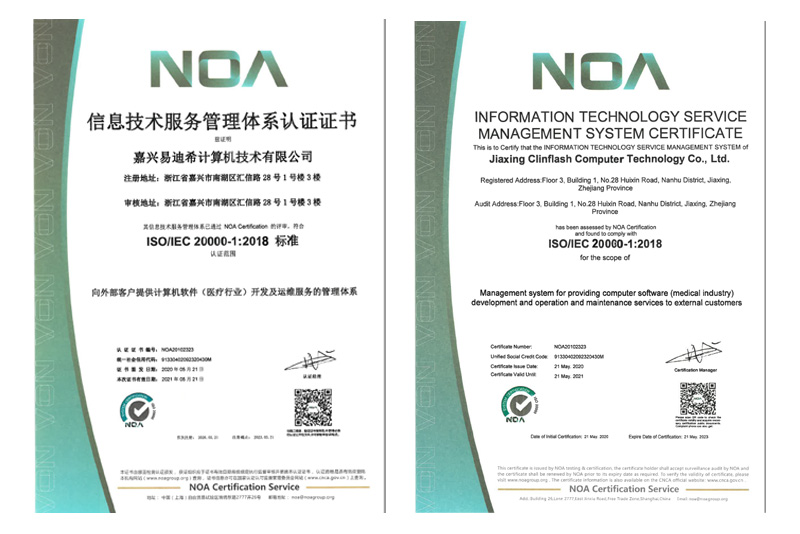
ISO 20000
是世界上第一部针对信息技术服务管理领域的国际标准。易迪希系统此次获得业界普遍认同的ISO/IEC 20000证书,表明易迪希IT服务管理完全符合国际基准,建立了IT持续改进和内控机制,透明的管理流程降低了IT运营的风险,有助于提升过程协作以提供高品质的受管控的服务,从而证明了易迪希建立可信赖的IT服务管理体系的承诺,使信息技术服务的可用性、可靠性和安全性迈上新台阶。
此次ISO认证的顺利通过,不仅充分证明易迪希的产品质量和IT服务获得了国际性的肯定,同时也展现了易迪希系统一贯重视质量工作的成果。未来,易迪希将在ISO认证基础上持续改进,将ISO的精神渗透至业务方方面面,成为众多知名药企、CRO可以信赖的合作伙伴。
 上一页
 首页
 下一页